Вместе с обновлениями Windows на компьютер каждый месяц приходит «Средство удаления вредоносных программ Microsoft» — Windows Malicious Software Removal Tool, сокращённо MSRT, а исполняемый файл называется mrt.exe. Через Windows Update оно запускается само, тихо, и показывает что-то, только если нашло заражение. Но многие не знают, что этим же средством можно в любой момент проверить компьютер вручную — оно уже лежит в системе.
Коротко: нажмите Win+R, введите mrt и нажмите Enter, подтвердите запрос контроля учётных записей. Откроется мастер: «Далее» → выберите тип проверки (быстрая, полная или выборочная) → дождитесь отчёта. Результат пишется в журнал %windir%debugmrt.log. Это не антивирус, а утилита для удаления распространённых вредоносных программ после заражения — встроенный Microsoft Defender или другой антивирус она не заменяет.
Что это за средство и откуда оно берётся
MSRT — бесплатная утилита Microsoft, которая ищет и удаляет конкретный список распространённых вредоносных программ. Обычно новая версия выходит во второй вторник каждого месяца, вместе с ежемесячными обновлениями безопасности, хотя некоторые месяцы Microsoft пропускает. В журнале обновлений её проще всего найти по номеру статьи KB890830.
По данным Microsoft, средство поддерживается в Windows 11, 10, 8.1 и 7, а также в Windows Server 2022, 2019, 2016, 2012 R2 и 2012. Для Windows Server 2008 и 2008 R2 выпуск прекращён в мае 2025 года. Windows 10 в этом списке есть, но помните, что её поддержка закончилась в октябре 2025 года: на системе без обновлений безопасности одна ежемесячная утилита от угроз не спасёт.
Главное, что нужно понимать про MSRT:
- она не защищает в реальном времени — только проверяет в момент запуска;
- она ищет ограниченный список известных семейств вредоносных программ, а не всё подряд;
- сетевые диски не проверяются, даже при полной проверке;
- для запуска нужны права администратора.
Как запустить MRT вручную
- Нажмите
Win+R(или откройте поиск в меню «Пуск»), введитеmrtи нажмите Enter. Можно указать полный путь:%windir%system32mrt.exe. - Подтвердите запрос контроля учётных записей. Если вы работаете под обычным пользователем, введите пароль администратора.
- В окне приветствия нажмите «Далее».
- Выберите тип проверки и снова нажмите «Далее».
- Дождитесь окончания и прочитайте отчёт. При необходимости средство попросит перезагрузить компьютер или выполнить действия вручную, чтобы закончить удаление.
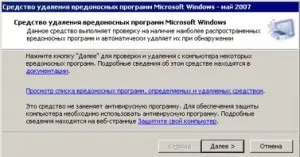
Если команда mrt не находится, значит средство на компьютер не ставилось (например, обновления давно не устанавливались или раздача через Windows Update отключена политикой). Тогда скачайте свежую версию x64 с официального центра загрузки Microsoft через статью KB890830 и запустите её — скачанный файл можно запускать сколько угодно раз.
Какой тип проверки выбрать
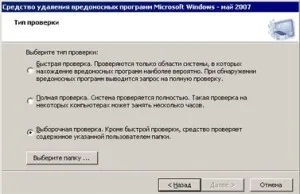
| Тип проверки | Что проверяется | Когда выбирать |
|---|---|---|
| Быстрая | Только те области системы, где вредоносные программы наиболее вероятны. Если что-то найдено, средство предложит полную проверку | Регулярная профилактика, «на всякий случай» |
| Полная | Быстрая проверка, затем все локальные и съёмные диски (кроме сетевых) | Есть подозрение на заражение. Может идти несколько часов |
| Выборочная | Быстрая проверка плюс указанная вами папка | Нужно проверить конкретную папку, например загрузки или флешку |
Если пользователь не очень уверенно разбирается в компьютере, я советую сразу полную проверку: она дольше, но не требует понимать, где искать.
Запуск из командной строки и скриптом
Для администратора удобнее запускать MRT без окон — например, удалённо или из сценария. У средства есть ключи командной строки:
| Ключ | Действие |
|---|---|
/Q или /quiet |
Работа без интерфейса |
/N |
Только обнаружение: найденное попадёт в отчёт, но не будет удалено |
/F |
Принудительно расширенная (полная) проверка |
/F:Y |
Полная проверка с автоматическим удалением найденного |
/? |
Список ключей |
Пример: тихая полная проверка с удалением найденного, из командной строки администратора:
mrt /Q /F:YРезультат смотрите в журнале. Он в Юникоде и дописывается при каждом запуске, поэтому последние записи — внизу:
notepad %windir%debugmrt.logВ сценариях полезны коды возврата: 0 — заражений не найдено, 2 — запуск не от администратора, 6 — найдено заражение, ошибок нет, 7 — найдено заражение, были ошибки. Полный список кодов и способы развёртывания в организации (WSUS, сценарии групповой политики) описаны в KB891716.
Если вы не хотите, чтобы средство отправляло в Microsoft сведения о найденных заражениях, создайте параметр политики:
reg add "HKLMSOFTWAREPoliciesMicrosoftMRT" /v DontReportInfectionInformation /t REG_DWORD /d 1 /fЧто делать, если MRT ничего не нашла, а проблема осталась
MSRT проверяет только ограниченный список угроз, поэтому «ничего не найдено» не означает, что компьютер чист. Мой порядок действий при подозрении на заражение:
- Обновить Microsoft Defender (или ваш антивирус) и запустить полную проверку в «Безопасности Windows».
- Запустить автономную проверку Microsoft Defender (Microsoft Defender Offline): компьютер перезагрузится и проверится до старта Windows — так находятся программы, которые прячутся в работающей системе.
- Если сомнения остались — проверить отдельным сканером Microsoft Safety Scanner (он работает 10 дней после загрузки, потом нужно скачать новую копию).
- Если на компьютере шифровальщик или явный удалённый доступ злоумышленника — отключить его от сети, сменить пароли с другого, чистого устройства и всерьёз думать о переустановке.
На серверах ситуация серьёзнее: заражённый терминальный сервер — это сразу все пользователи и базы. Базовые правила, которые помогают до этого не доводить, собраны в статье правила безопасной работы на сервере.
Частые вопросы
Нужно ли запускать MRT, если стоит антивирус?
Не обязательно: если обновления Windows ставятся, средство и так ежемесячно проверяет систему в фоне. Фоновый запуск идёт в тихом режиме: если что-то найдено, при следующем входе администратора появится уведомление. Ручной запуск имеет смысл, когда есть подозрение на заражение и хочется второе мнение или нужна полная проверка всех дисков.
Можно ли удалить MRT, чтобы освободить место?
Сама утилита занимает немного, а при следующем ежемесячном обновлении всё равно придёт новая версия. Если в организации средство не нужно, его раздачу правильнее отключить в WSUS или политиками обновлений, а не удалять файл вручную.
Почему MRT не видит заражение на сетевом диске?
Так задумано: по документации Microsoft подключённые сетевые диски средство не сканирует. Проверять файловый сервер нужно антивирусом на самом сервере.
Где посмотреть, когда средство запускалось и что нашло?
В файле %windir%debugmrt.log — там есть дата и версия каждого запуска и результаты. Описание средства и ссылки на загрузку — в статье Microsoft KB890830.