Компьютер нужно вывести из домена Active Directory: офис отказывается от сервера, сотрудник забирает ноутбук, или ПК переезжает в другую организацию. Сама процедура вывода занимает минуту, а вот с пользователем сложнее: после выхода из домена войти под доменной учётной записью уже нельзя, и человек оказывается в новом пустом профиле — без рабочего стола, документов, писем и паролей в браузере. Ниже — как сделать всё аккуратно, чтобы на следующий день не пришлось собирать данные по кусочкам.
Коротко: заранее создайте локального администратора, сохраните ключ BitLocker и проверьте, где на самом деле лежат документы пользователя. Затем перенесите профиль в локальную учётную запись — вручную, штатным USMT или утилитой User Profile Wizard. Сам вывод делается через sysdm.cpl («Имя компьютера» → «Изменить» → «Рабочая группа») или командой Remove-Computer, после чего компьютер перезагружается.
Что происходит при выводе из домена
- Компьютер переходит в рабочую группу, а его учётная запись в AD отключается (так работает и
Remove-Computer, и окно «Свойства системы», если есть связь с контроллером домена). - Входить под доменными пользователями больше нельзя, даже с кэшированными учётными данными.
- Папка доменного профиля, например
C:Usersivanov, остаётся на диске — данные никуда не пропадают, но новая локальная учётная запись получит свой, отдельный профиль. - Перестают применяться доменные групповые политики, пропадает доступ к сетевым папкам и принтерам, выданным по доменным правам.
Подготовка: что сделать до вывода
- Локальный администратор. Убедитесь, что на ПК есть включённая локальная учётная запись с правами администратора и известным паролем. Без неё после перезагрузки на компьютер будет просто не войти. Если пароль локального администратора управлялся через LAPS, посмотрите его заранее.
- Ключ восстановления BitLocker. Если диск зашифрован, а ключ хранился в AD, сохраните его отдельно:
manage-bde -protectors -get C:покажет числовой пароль восстановления. - Где лежат документы. Откройте свойства папок «Документы» и «Рабочий стол» у пользователя, вкладка «Расположение». Если там сетевой путь (перенаправление папок) или OneDrive — данные не на этом компьютере, и их нужно сначала скопировать локально.
- Браузеры. Включите синхронизацию с личной учётной записью браузера или экспортируйте пароли и закладки. Предупредите пользователя, что после переноса может понадобиться войти заново.
- Почта и программы. Сохраните архивы почты (PST), подписи Outlook (
%APPDATA%MicrosoftSignatures), настройки программ, лицензии, привязанные к пользователю, сертификаты ЭЦП. - Сетевые ресурсы. Выполните
net useи запишите подключённые диски и принтеры — после вывода доступ к ним понадобится настроить по новым учётным данным.
Перенос профиля: три способа
| Способ | Что переносится | Когда подходит |
|---|---|---|
| Вручную | Файлы пользователя | Один-два ПК, настройки программ не важны |
| USMT (ScanState/LoadState) | Файлы и часть настроек Windows и приложений | Несколько ПК, нужен повторяемый сценарий |
| User Profile Wizard | Весь профиль: старый профиль «переназначается» на новую учётную запись | Нужно, чтобы пользователь увидел всё как было |
Вариант 1. Вручную
Выведите компьютер из домена (см. ниже), войдите локальным администратором, создайте локальную учётную запись пользователя и один раз войдите под ней — появится новый профиль. Затем из старой папки профиля скопируйте в новую содержимое «Рабочего стола», «Документов», «Загрузок», «Изображений» и нужные папки из AppData. При первом открытии старой папки Windows попросит подтвердить доступ — это нормально, у администратора есть права его получить. Копировать весь AppData целиком и файл NTUSER.DAT не нужно: так переносятся проблемы, а не настройки.
Вариант 2. USMT — штатное средство Microsoft
User State Migration Tool входит в Windows ADK. Пока компьютер ещё в домене, профиль собирается в хранилище командой ScanState, после вывода — восстанавливается в локальную учётную запись командой LoadState с параметром /mu, который меняет владельца профиля:
:: До вывода из домена: собрать профиль только одного пользователя
scanstate E:usmtstore /ue:* /ui:CORPivanov /i:migdocs.xml /i:migapp.xml /l:E:usmtscan.log

:: После вывода: восстановить его в локальную учётную запись PC01ivanov
loadstate E:usmtstore /i:migdocs.xml /i:migapp.xml /mu:CORPivanov:PC01ivanov /l:E:usmtload.log
Здесь CORP — имя домена, PC01 — имя компьютера. Локальную учётную запись удобнее создать заранее и не входить под ней до запуска LoadState. Журналы нельзя класть в папку хранилища. Все параметры описаны в справке LoadState Syntax; перед массовым переносом обязательно прогоните сценарий на тестовом ПК.
Вариант 3. User Profile Wizard
В прошлой версии статьи я описывал утилиту User Profile Wizard от ForensiT — она по-прежнему существует и выпускается для Windows 10 и 11, есть бесплатная редакция и платные с дополнительными возможностями. Её плюс в том, что она не копирует данные, а перенастраивает существующий профиль «на месте» для новой учётной записи: пользователь входит и видит свой рабочий стол, ярлыки и настройки.
Порядок работы такой. Утилиту запускают от имени администратора и выбирают доменный профиль, который нужно перенести. Обычно он отображается как доменимя пользователя, например corpcomp8.
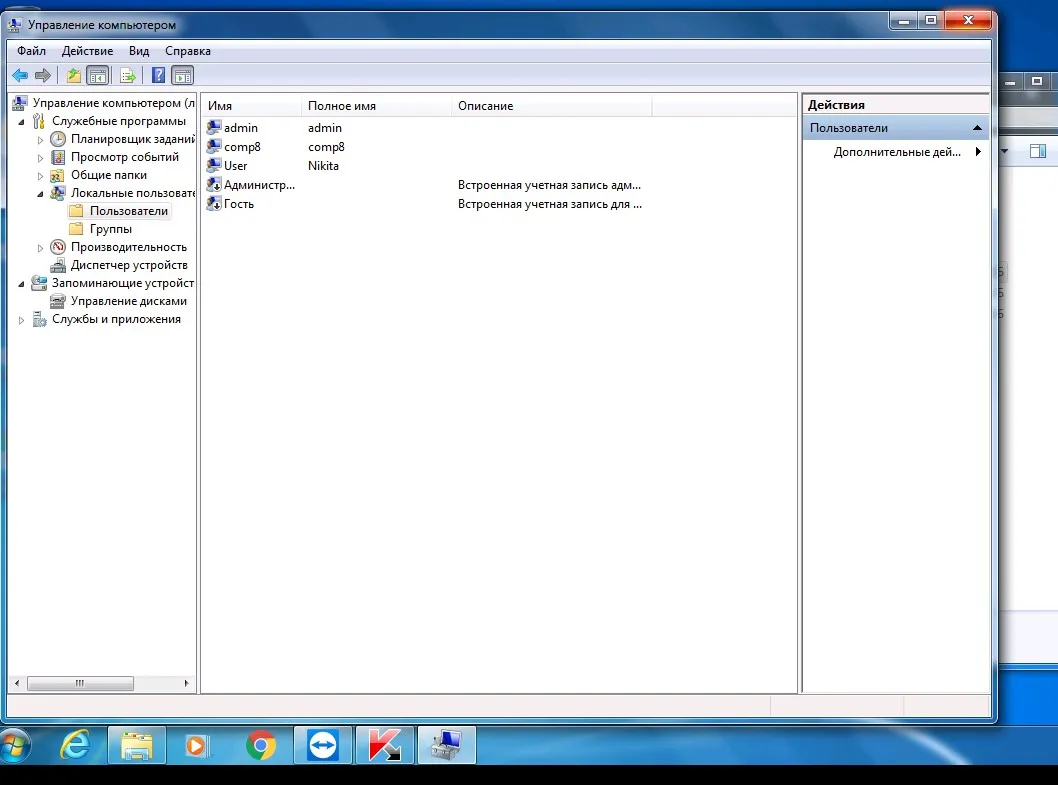
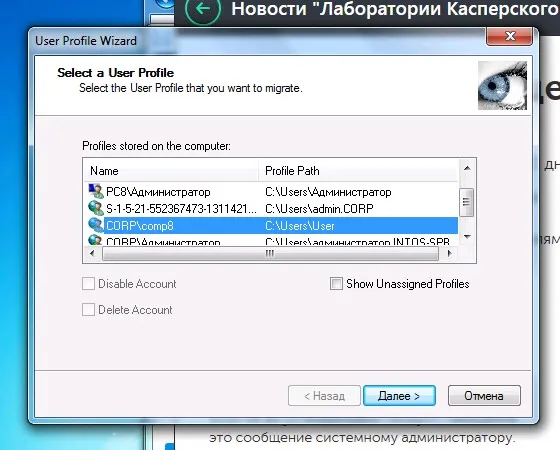
Затем в качестве «домена» указывают имя самого компьютера и отмечают «Set as default logon», чтобы новая учётная запись стала входом по умолчанию.
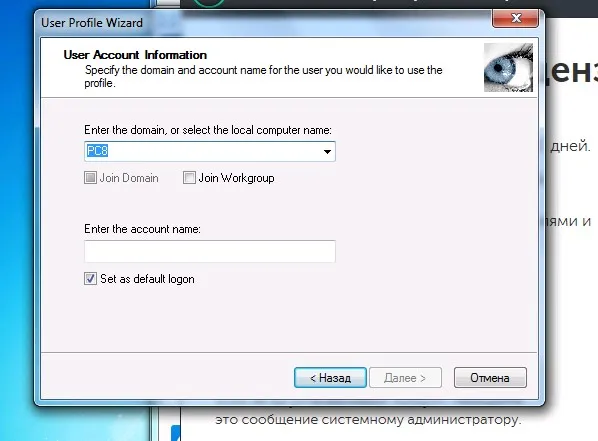
В поле «Enter the account name» вводят имя локальной учётной записи, которой будет принадлежать профиль.
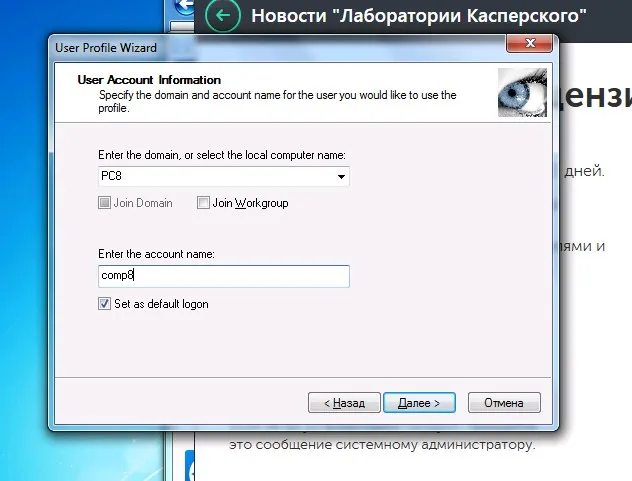
Один важный момент: раньше я советовал заранее войти под новой локальной учётной записью. Разработчик рекомендует обратное — не входить под целевой учётной записью до переноса, иначе для неё уже будет создан свой профиль. После завершения войдите под локальной учётной записью и проверьте, что документы, почта и ярлыки на месте. Облачные папки (OneDrive и подобные) обычно приходится подключать заново.
Сам вывод компьютера из домена
Через «Свойства системы» — работает во всех версиях Windows:
- Нажмите
Win+Rи выполнитеsysdm.cpl(в Windows 11 то же окно открывается из «Параметры → Система → О системе → Домен или рабочая группа»). - Вкладка «Имя компьютера» → «Изменить…».
- В блоке «Является членом» выберите «рабочей группы» и введите имя, например
WORKGROUP. - Введите учётные данные пользователя домена, которому разрешено удалять компьютеры из домена, и перезагрузите ПК.
Через PowerShell — удобно удалённо или скриптом. Командлет есть в Windows PowerShell 5.1 (в PowerShell 7 его нет); учётные данные для выхода из домена нужно указывать явно, даже если это ваши собственные:
Remove-Computer -UnjoinDomainCredential CORPadmin -WorkgroupName "WORKGROUP" -PassThru -Verbose -RestartЕсли компьютер выводится без связи с контроллером домена, его учётная запись в AD останется — удалите её вручную в оснастке «Пользователи и компьютеры Active Directory», чтобы не копить мусор. Если таких машин много и хочется, чтобы переезд кто-то спланировал и выполнил за вас, это можно поручить удалённому обслуживанию компьютеров.
Частые вопросы
Можно ли сначала вывести ПК из домена, а профиль перенести потом?
Да, если на компьютере есть локальный администратор. Папка доменного профиля остаётся на диске, и файлы из неё можно скопировать вручную в любой момент. А вот для USMT и User Profile Wizard я переношу профиль до вывода или сразу после, пока ничего не менялось: так меньше шансов, что пользователь успеет войти и создать себе новый пустой профиль.
Как удалить старый доменный профиль, когда всё перенесено?
Не удаляйте папку в C:Users вручную — в реестре останется запись о профиле. Правильно: «Свойства системы» → «Дополнительно» → «Профили пользователей» → «Параметры», выбрать старый профиль и нажать «Удалить». Делайте это только после того, как пользователь проверил, что ничего не потерялось.
Что будет с BitLocker после вывода из домена?
Шифрование продолжит работать, но ключ восстановления, сохранённый в AD, станет недоступен вместе с доменом. Поэтому до вывода сохраните его командой manage-bde -protectors -get C: и храните отдельно от компьютера.
Нужны ли права администратора домена?
Нужна учётная запись, которой разрешено удалять компьютеры из домена: администратор домена или пользователь с делегированными правами на учётные записи компьютеров. Кроме того, на самом ПК нужны права локального администратора.